Quando a tecnologia criada para combater o phishing vira uma arma contra as empresas
As passkeys surgiram como uma das principais respostas ao problema das palavras-passe roubadas. Em vez de depender apenas de uma senha, a tecnologia permite autenticar o utilizador através do próprio dispositivo, usando recursos como impressão digital, reconhecimento facial ou PIN.

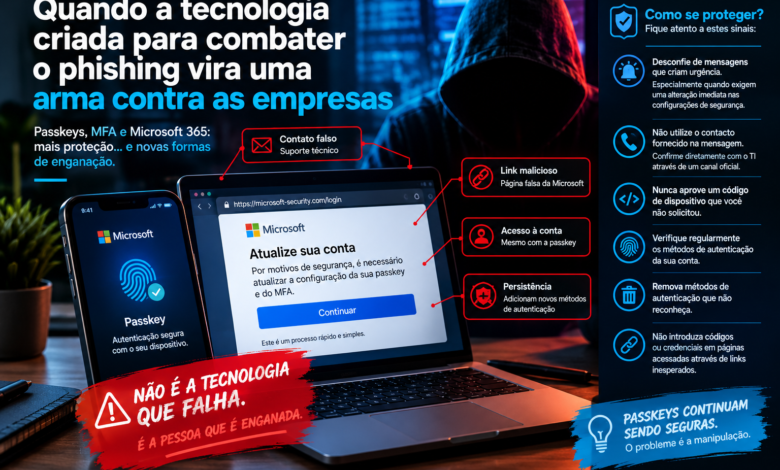
Mas os criminosos encontraram uma forma diferente de explorar essa confiança.
A Microsoft alertou, em setembro de 2026, para uma campanha de engenharia social que utiliza justamente a promessa de uma maior segurança com passkeys e autenticação multifator para enganar funcionários de empresas.
O golpe começa com um contacto aparentemente legítimo
Segundo o alerta, os criminosos entram em contacto com funcionários por telefone ou através de mensagens, fazendo-se passar pelo suporte técnico da organização.
A abordagem normalmente envolve urgência: a vítima é informada de que precisa atualizar a configuração da passkey, do MFA ou do sistema de login para evitar perder o acesso à conta.
Depois, recebe um link que conduz a uma página falsa visualmente semelhante à autenticação da Microsoft.
O detalhe preocupante é que os atacantes podem realizar um trabalho prévio de reconhecimento da organização. Com informações sobre funcionários, departamentos e fornecedores, conseguem tornar a abordagem muito mais convincente.
A passkey não é necessariamente quebrada
O objetivo do ataque não é simplesmente “hackear” a passkey.
Uma das técnicas utilizadas é conhecida como Adversary-in-the-Middle (AiTM). Nesse cenário, o utilizador pode realizar corretamente a autenticação, mas o atacante fica posicionado entre a vítima e o serviço legítimo, tentando capturar tokens ou informações de sessão que permitam assumir a conta.
Outra abordagem explora o processo de autenticação por código de dispositivo. A vítima é induzida a inserir um código que, na realidade, permite que o próprio atacante autorize uma sessão.
Depois de conseguir acesso, o criminoso pode adicionar os seus próprios métodos de autenticação, criando uma forma de manter o acesso mesmo que a palavra-passe original seja alterada.
Por que esse golpe é particularmente perigoso?
O momento da campanha também chama atenção.
A Microsoft começou a tornar as passkeys o método de autenticação predefinido no Entra ID a partir de setembro de 2026, reduzindo gradualmente a dependência de SMS e chamadas de voz.
Isso cria uma oportunidade para os criminosos explorarem uma situação muito simples: quando os funcionários começam a receber mais comunicações legítimas sobre passkeys, uma mensagem falsa sobre “atualização de segurança” pode parecer completamente normal.
A tecnologia é segura. O problema está em convencer a pessoa de que o pedido que recebeu também é legítimo.
Como evitar cair nesse tipo de ataque?
Existem alguns sinais que devem levantar suspeitas:
- Desconfie de mensagens que criam urgência, especialmente quando exigem uma alteração imediata nas configurações de segurança.
- Não utilize o contacto fornecido numa mensagem suspeita. Confirme diretamente com o departamento de TI através de um canal oficial já conhecido.
- Nunca aprove um código de dispositivo que você não solicitou.
- Verifique regularmente os métodos de autenticação associados à sua conta.
- Remova métodos de autenticação que não reconheça.
- Não introduza códigos ou credenciais em páginas acessadas através de links inesperados.
A lição mais importante
O caso não significa que as passkeys deixaram de ser seguras. Pelo contrário: elas continuam sendo uma alternativa importante às palavras-passe tradicionais.
A principal lição é outra: uma tecnologia de segurança pode proteger contra determinados ataques, mas não impede que criminosos manipulem as pessoas para contornar os processos de segurança.
No fim, o ataque não precisa quebrar a tecnologia.
Basta convencer alguém de que está a fazer exatamente aquilo que deveria fazer para se proteger.


